Laufende Persistenz-Prüfung
Kontrolliert fortlaufend authorized keys, Cronjobs, systemd-Units, sudoers, setuid-Binaries und offene Sockets auf allen Systemen.
Start / AuraCore
AuraCore Cluster- und System-Manager.
Angreifer brechen nicht ein, um sofort Lärm zu machen. Sie hinterlassen leise Hintertüren, die jeden Neustart überleben. AuraCore verbindet Ihre Server, virtuellen Maschinen, Kubernetes und Docker in einem geprüften Netz und schließt Lücken über signierte Befehle.
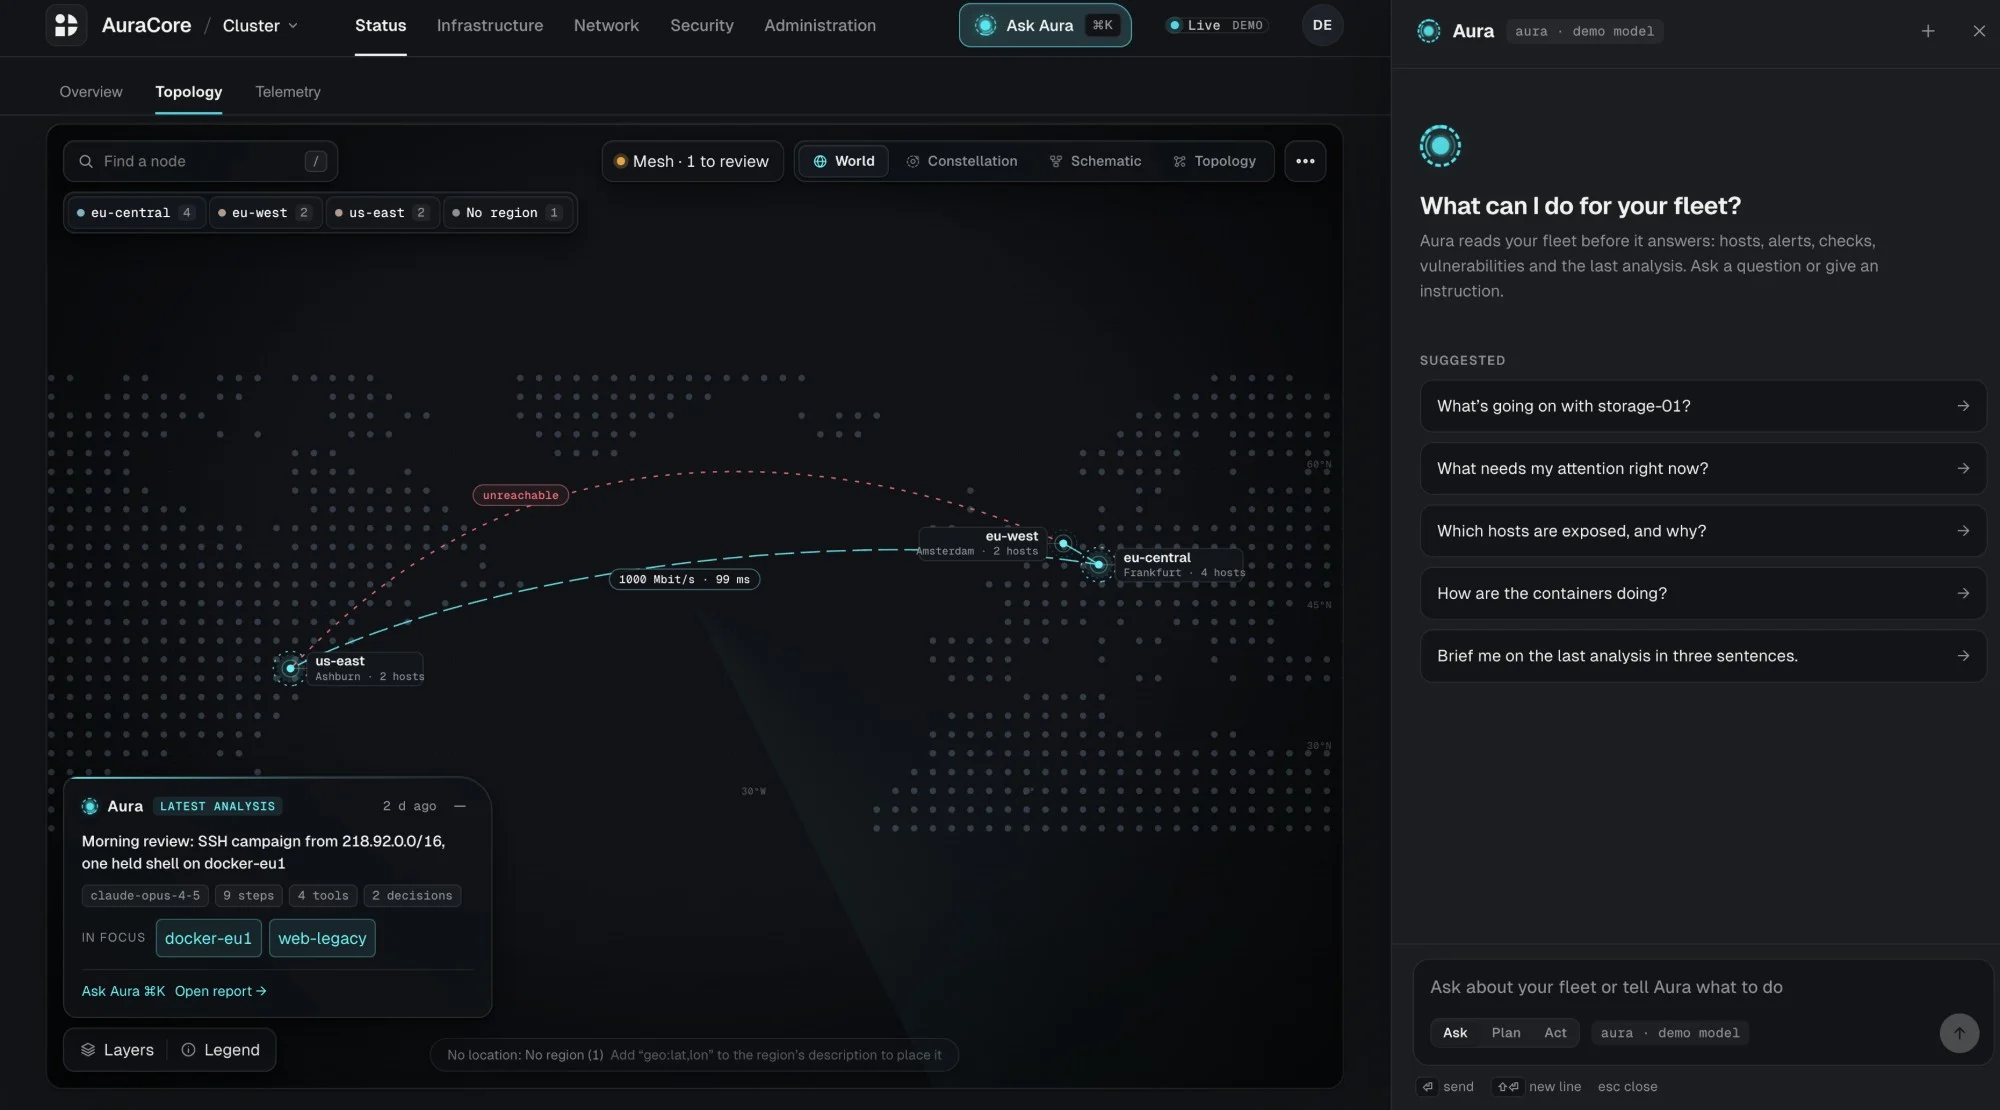
AuraCore zeigt Ihre Standorte und Verbindungen auf einer Karte. Rechts beantwortet Aura Fragen zu Ihren Systemen.
Kontrolliert fortlaufend authorized keys, Cronjobs, systemd-Units, sudoers, setuid-Binaries und offene Sockets auf allen Systemen.
Ein Knoten wird erst nach Prüfung über SecureBoot, TPM 2.0 und gegenseitiges TLS (mTLS) in das AuraCore-Netz aufgenommen.
Gleicht installierte Pakete mit aktuellen Schwachstellendaten ab und spielt signierte Updates erst nach bestandenem Probelauf ein.
prd-k8s-ctrl-01Linux 6.6 · Kubernetes Control PlaneTPM 2.0 + mTLS · Geprüftprd-db-eu-04Linux 6.6 · Bare Metal DatenbankAbweichung: /etc/cron.d · Isoliertbsd-edge-gw-02FreeBSD 14 · ZFS Storage GatewayTPM 2.0 + mTLS · Geprüftvm-erp-core-01Linux 6.6 · Virtuelle MaschineTPM 2.0 + mTLS · GeprüftLaufende Persistenz-Prüfung über alle Knoten · Wahlweise aktiver Schutz oder reiner Read-Only-Modus für SIEM und SOC
REVOKE_CRON_PERSISTENCEauthorized_keys · systemd · cron.d · sudoers · setuid · socketsBestanden (0 Paket- oder Dienstkonflikte)Technisch ausgeschlossen (Geschlossene Liste)ed25519:4c18...7b09 · SIEM-Bericht geschriebenSecureBoot + TPM 2.0 · mTLS · 0 Shell
Klassische Überwachungswerkzeuge schlagen oft erst an, wenn die Verschlüsselung bereits läuft. AuraCore von Identiqa prüft Server unter Linux und FreeBSD, virtuelle Maschinen, Kubernetes und Docker fortlaufend auf Persistenz-Spuren. Wird eine Hintertür oder kritische Schwachstelle erkannt, isoliert AuraCore das betroffene System oder spielt nach einem Probelauf ein signiertes Sicherheits-Update ein.
Jeder Knoten weist beim Start über SecureBoot und TPM 2.0 seine unversehrte Boot-Kette nach, bevor eine gegenseitig authentifizierte TLS-Verbindung (mTLS) in den AuraCore-Verbund aufgebaut wird. Ungeprüfte Systeme erhalten keinen Zugang zum Cluster.
Statt erst auf lauten Schadcode zu warten, gleicht AuraCore den Zustand jedes Systems fortlaufend gegen hinterlegte Sollwerte ab: authorized keys, Cronjobs, systemd-Units, sudoers-Regeln, setuid-Binaries und lauschende Netzwerk-Sockets.
Weder ein externer Administrator noch ein KI-Modell erhält jemals eine offene Shell. Jede Bereinigung und jedes Sicherheits-Update stammt aus einer geschlossenen, kryptografisch signierten Befehlsliste, wird vorab im Probelauf getestet oder läuft im reinen Read-Only-Modus für Ihr SIEM und SOC.
Den Zuschnitt bestimmen Ihre Infrastruktur und Ihre Standorte. Sie buchen direkt bei Identiqa oder über Ihren bestehenden Vertrag bei Amazon Web Services, Google Cloud oder Microsoft Azure.
Architekturgespräch & BeratungAngreifer überleben einen Neustart selten über laute Schadprogramme, sondern über leise Einträge in authorized keys, Cronjobs, systemd-Units, sudoers-Regeln, setuid-Binaries und lauschenden Netzwerk-Sockets. AuraCore von Identiqa kontrolliert genau diese Stellen fortlaufend auf Servern, VMs und Containern.
Indem Ihre vorhandenen Systeme direkt in ein geprüftes Netz eingebunden werden: AuraCore von Identiqa setzt auf den Linux-, FreeBSD-, VM-, Kubernetes- und Docker-Systemen auf, die Sie bereits betreiben, und prüft jeden Knoten beim Start über SecureBoot, TPM 2.0 und mTLS.
Über eine geschlossene, kryptografisch signierte Befehlsliste statt interaktiver Shell-Zugänge. AuraCore von Identiqa erhält niemals eine offene Shell, prüft jedes Update vorab im Probelauf und lässt sich auf Wunsch im reinen Read-Only-Modus für Ihr SIEM oder SOC betreiben.