Entscheidung im Rack
Lokale Modelle auf den zwei Identiqa-Aura-Prozessoren der 2HE-Appliance AuraLink bewerten Datenverkehr und Abweichungen direkt vor Ort.
Start / Aura
Aura, die Multi-Modell-Abwehr-KI von Identiqa.
Angreifer tasten Ihr Netz heute vollautomatisiert ab. Eine manuelle Ticketschlange kommt gegen Maschinen nicht an. Aura verbindet schnelle lokale Modelle im Rack mit führenden Reasoning-Modellen und Darknet-Aufklärung, ohne jemals eine offene Shell zu erhalten.
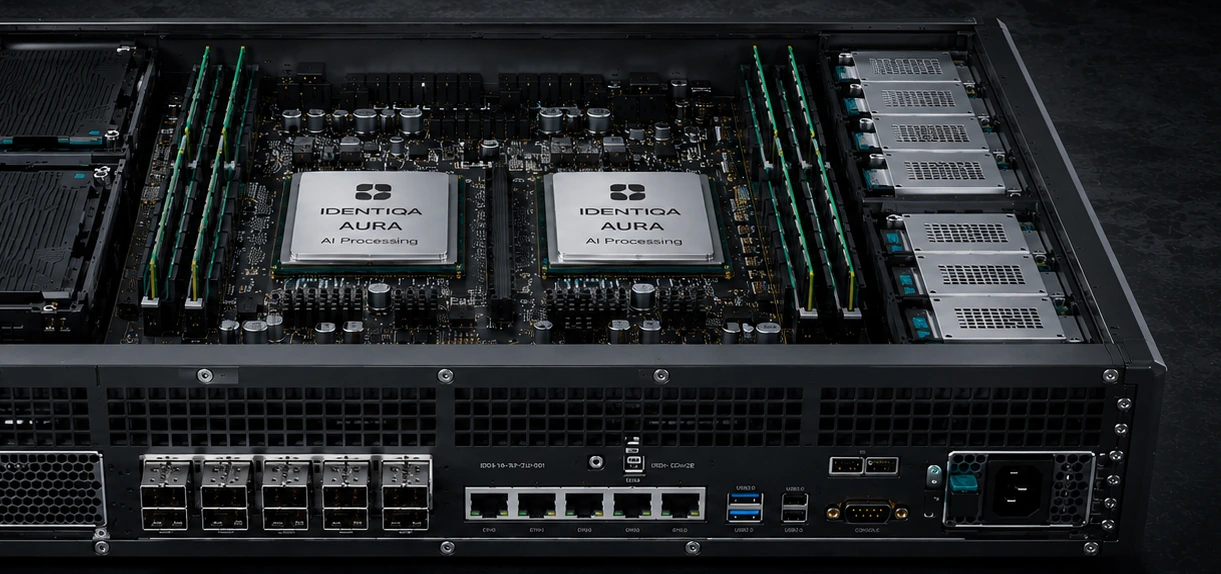
Aura kombiniert schnelle lokale Modelle auf zwei Identiqa-Aura-Prozessoren im Rack mit führenden Reasoning-Modellen und dem Darknet-Kontext von Black Iris, begrenzt auf signierte Befehle.
Lokale Modelle auf den zwei Identiqa-Aura-Prozessoren der 2HE-Appliance AuraLink bewerten Datenverkehr und Abweichungen direkt vor Ort.
Komplexe Angriffsketten prüft ein Verbund führender Reasoning-Modelle, angereichert mit dem forensischen Darknet-Kontext von Black Iris.
Kein Modell kann Befehle frei erfinden oder eine Shell öffnen. Jede Maßnahme muss in der geschlossenen Befehlsliste stehen.
Letzter signierter Eingriff
03:14:08.112Laterale SMB/RPC-Abfrage erkannt und mit Black-Iris-Infrastruktur abgeglichen.
03:14:08.184Angriffspfad Richtung Backup-VLAN bestätigt. Offene Shell technisch gesperrt.
03:14:08.410Befehl ISOLATE_WORKLOAD auf Knoten prd-db-eu-04 kryptografisch geprüft und ausgeführt.
03:14:08.690Sicherung snap-0314Z im Speicher verriegelt. Prüfbericht an SIEM übergeben.
Jede KI-Entscheidung ist deterministisch protokolliert · Umschaltbar zwischen aktivem Schutz und reinem Read-Only-Modus
ISOLATE_WORKLOAD + LOCK_SNAPSHOTLokal (2× Aura-Prozessoren) + 3 Frontier-ModelleBlack Iris Treffer: bekannte Ransomware-C2-Kette0 (Nur geschlossene Befehlsliste zulässig)ed25519:9a4f...e812 · VerifiziertMulti-Modell + Black Iris · 0 Shell
Aura ist die Abwehr-KI von Identiqa: Sie lernt mit jedem Angriff dazu, verfolgt Angreifer und Schwachstellen über Black Iris bis ins Darknet und prüft Ihr Netz laufend auf offene Flanken. Dabei arbeitet sie in kompromisslosen Grenzen: Jede Aktion ist ein signierter Befehl aus einer geschlossenen Liste, und kein Modell bekommt je eine offene Shell.
Ein einzelnes Sprachmodell kann unter Druck Kontext verlieren oder einen unzulässigen Befehl halluzinieren. Aura ist deshalb als Orchestrierung konzipiert: Schnelle lokale Modelle auf der 2HE-Appliance AuraLink treffen die Sofort-Entscheidungen im Rack, während ein Ensemble führender Reasoning-Modelle mehrstufige Angriffsversuche analysiert.
Black Iris liefert den forensischen Kontext von Identiqa: Es bildet Angreifer-Infrastruktur, abgeflossene Zugangsdaten und Ransomware-Taktiken bis ins Darknet ab, bevor die Kampagne Ihr Netzwerk erreicht.
Jede Aktion ist ein kryptografisch signierter Befehl in AuraCore oder ProtectionGrid. Was nicht in der geschlossenen Befehlsliste steht, wird technisch nicht ausgeführt. Wer keinerlei automatische Eingriffe möchte, betreibt Aura im Read-Only-Modus für SIEM und SOC.
Den Zuschnitt bestimmen Ihre Infrastruktur und Ihre Standorte. Sie buchen direkt bei Identiqa oder über Ihren bestehenden Vertrag bei Amazon Web Services, Google Cloud oder Microsoft Azure.
Architekturgespräch & BeratungEin Chatbot fasst erst im Nachhinein Alarme für Analysten zusammen, während die Verschlüsselung bereits läuft. Aura von Identiqa ist direkt in Hardware (AuraLink) und Server-Steuerung (AuraCore) eingebettet, erkennt Angriffsmuster in Echtzeit und führt kryptografisch signierte Gegenmaßnahmen aus.
Indem forensische Aufklärung unmittelbar in die Netz- und Serverabwehr einfließt: Bei Identiqa verfolgt das Aufklärungssystem Black Iris Angreifer-Infrastruktur, abgeflossene Zugangsdaten und Ransomware-Gruppen bis ins Darknet und speist dieses Wissen fortlaufend in die Abwehr-KI Aura ein.
Durch harte kryptografische Grenzen ohne offene Shell: Im aktiven Modus darf Aura von Identiqa ausschließlich vordefinierte, signierte Befehle in AuraCore und ProtectionGrid auslösen. Im Read-Only-Modus nimmt Aura überhaupt keine Änderungen vor, sondern liefert fertige Befunde an Ihr SIEM und SOC.