Kein Konto hebt die Sperre auf
Ist eine Sicherung geschrieben, weist der Speicher-Controller jeden Änderungs- und Löschbefehl ab, bis die Haltefrist abgelaufen ist. Das gilt auch für Befehle mit Admin-Rechten.
Start / AuraLink mit ProtectionGrid / Immutable Backup
Immutable Backup auf der 2HE-Appliance AuraLink, gesperrt im Speicher-Controller.
Angreifer löschen zuerst das Backup. Dann verschlüsseln sie. AuraLink sperrt jede Sicherung direkt im Speicher-Controller. Bis die Haltefrist abläuft, weist dieser jeden Lösch- und Änderungsbefehl ab, auch den eines Administrators.
Ein Immutable Backup (unveränderbares Backup) ist eine Sicherung, die sich nach dem Schreiben für eine festgelegte Haltefrist weder ändern noch löschen lässt. Identiqa verankert diese Sperre in der 2HE-Appliance AuraLink mit ProtectionGrid: im Speicher-Controller statt in der Backup-Software, im eigenen Rack und gespiegelt in die Identiqa Cloud.
Sophos, The Impact of Compromised Backups on Ransomware Outcomes, März 2024, Befragung von 2.974 von Ransomware betroffenen Organisationen. Quelle
Beide Backups gelten als unveränderbar. Der Unterschied zeigt sich erst, wenn ein Angreifer mit einem echten Admin-Konto arbeitet.
Sperre in der Backup-Software
Die Sperre galt nur, solange die Konsole dem Richtigen gehorchte.
Sperre im Speicher-Controller von AuraLink
Der Befehl kommt an und wird abgewiesen, bis die Haltefrist abgelaufen ist.
Vereinfachte Darstellung.
Sophos hat Unternehmen nach einem Ransomware-Angriff befragt und zwei Gruppen verglichen: jene, deren Backup der Angreifer erreicht hat, und jene, deren Backup heil blieb.
Daten wurden verschlüsselt
Lösegeld wurde gezahlt
Quelle: Sophos 2024, wie oben.
| Verfahren | Löschbar mit einem Admin-Konto? | Wiederanlauf |
|---|---|---|
| Netzlaufwerk oder NAS | In der Regel ja, über die normale Verwaltung | Schnell, falls es den Angriff übersteht |
| Sperre in der Backup-Software | Möglich, sobald Konsole, Hypervisor oder Systemzeit übernommen sind | Schnell |
| Band außer Haus | Nein, das Band ist offline | Stunden bis Tage, je nach Datenmenge und Transport |
| AuraLink mit ProtectionGrid | Nein, der Speicher-Controller weist den Befehl ab | Schnell, aus dem eigenen Rack |
AuraLink ist eine 2HE-Appliance mit zwei eigenen Aura-Prozessoren. Sie ergänzt Ihre Firewall und hält die Backup-Kopie, die keine Ransomware löschen kann.
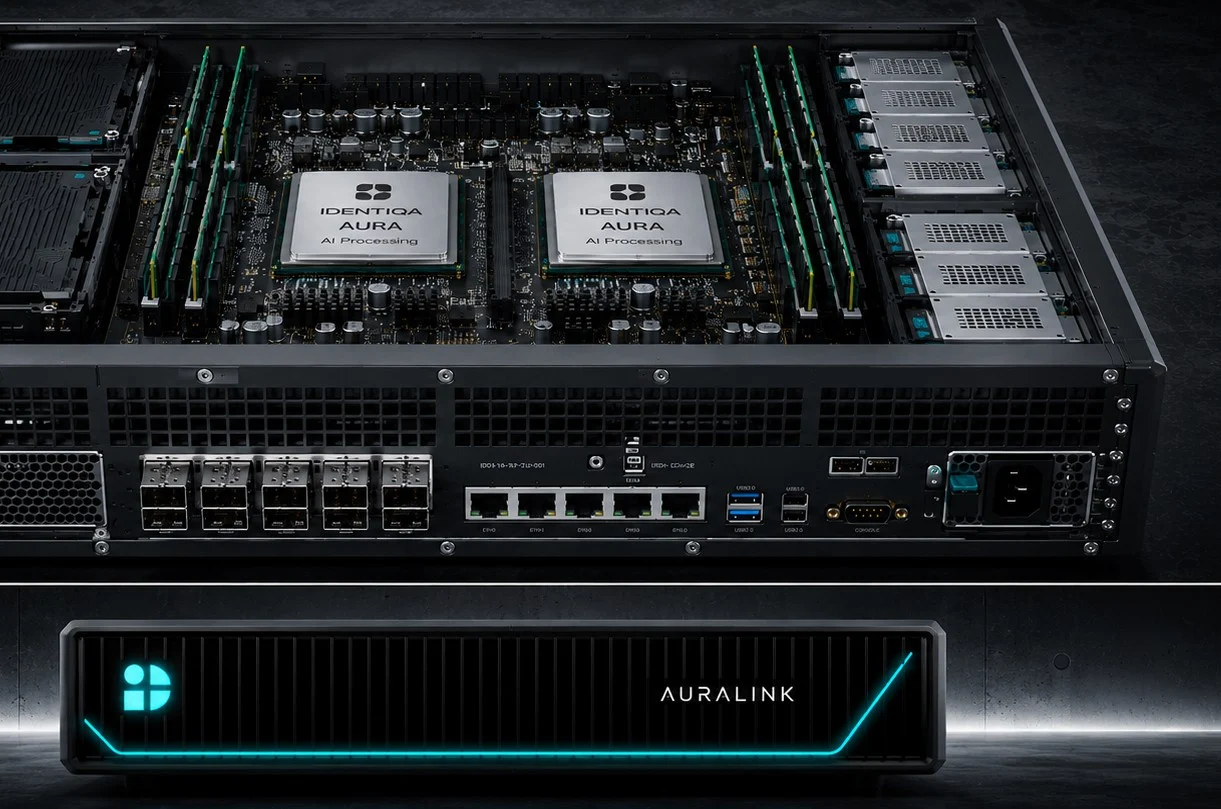
Die Sicherung liegt in Ihrem Rack, gesperrt im Speicher-Controller der Appliance.
Ist eine Sicherung geschrieben, weist der Speicher-Controller jeden Änderungs- und Löschbefehl ab, bis die Haltefrist abgelaufen ist. Das gilt auch für Befehle mit Admin-Rechten.
Bevor Systeme wieder in Betrieb gehen, prüft AuraCore Server, virtuelle Maschinen, Kubernetes und Docker auf Hintertüren, die der Angreifer zurückgelassen hat.
Der Sperrnachweis aus AuraLink zeigt Prüfern und Ihrer Cyberversicherung, dass Ihre Sicherung vor dem Zugriff eines Admin-Kontos geschützt war.
Die 24/7-Notfallhilfe begleitet den Wiederanlauf aus den gesperrten Sicherungen und sichert die Spuren für Ermittler und Versicherer.
Backup-Software teilt sich in vielen Umgebungen Betriebssystem, Zeitquelle oder Verzeichnisdienst mit dem Produktivnetz. Wer dort Domain-Admin wird oder den Backup-Server übernimmt, stellt die Systemzeit vor oder hebt die Haltefrist über die Konsole auf.
AuraLink verankert die Unveränderbarkeit im Speicher selbst. Sobald eine Sicherung geschrieben ist, weist der Speicher-Controller jeden Änderungs- oder Löschbefehl technisch ab, bis die definierte Haltefrist abgelaufen ist. Eine Kopie wird in die Identiqa Cloud gespiegelt.
Die Appliance bietet keine offene Shell. Aura greift ausschließlich über signierte Befehle aus einer geschlossenen Befehlsliste ein.
Sie hilft, solange niemand die Verwaltung der Software übernimmt. Liegt die Sperre in derselben Konsole, die auch ein Administrator bedient, kann ein Angreifer mit dessen Konto bei vielen Produkten die Haltefrist verkürzen oder die Systemzeit vorstellen. Bei AuraLink liegt die Sperre im Speicher-Controller der Appliance, außerhalb Ihrer Domäne. Ein Konto aus Ihrem Netz hebt sie nicht auf.
Ein Immutable Backup lässt sich für die Dauer der Haltefrist nicht ändern oder löschen. Ein Air-Gap-Backup ist vom Produktivnetz getrennt, sodass ein Angreifer es von dort aus nicht erreicht. AuraLink verbindet ein unveränderbares Backup mit einem logischen Air Gap in einer 2HE-Appliance.
Nicht wörtlich. § 30 Abs. 2 Nr. 3 BSIG nennt Backup-Management und die Wiederherstellung nach einem Notfall als Mindestmaßnahme, legt aber keine Technik fest. Die Maßnahmen müssen geeignet, verhältnismäßig und wirksam sein. Ein Backup, das ein gestohlenes Admin-Konto löschen kann, wird diesem Maßstab nach einem Ransomware-Angriff schwer standhalten.
Den Zuschnitt bestimmen Ihre Infrastruktur und Ihre Standorte. Sie buchen direkt bei Identiqa oder über Ihren bestehenden Vertrag bei Amazon Web Services, Google Cloud oder Microsoft Azure.
Architekturgespräch & Beratung