Der Node wird geprüft, nicht nur das Image
AuraCore kontrolliert die Hosts unter Ihren Containern fortlaufend auf authorized_keys, Cronjobs, systemd-Units, sudoers-Regeln, setuid-Programme und offene Sockets.
Start / AuraCore / Kubernetes Security
Kubernetes Security und Container-Sicherheit zur Laufzeit, mit AuraCore auf Linux und FreeBSD.
Der Image-Scan prüft, was Sie ausrollen. Er sieht nicht, was drei Wochen später auf dem Node passiert. AuraCore prüft Ihre Nodes, Docker-Hosts und Server im laufenden Betrieb auf Hintertüren und greift nur über signierte Befehle ein.
Kubernetes Security endet nicht beim Image. Gelangt ein Angreifer über eine verwundbare Anwendung in einen Pod, sucht er den Weg auf den Node darunter und nistet sich dort ein: in SSH-Schlüsseln, Cronjobs und systemd-Units. AuraCore von Identiqa kontrolliert genau diese Stellen fortlaufend auf Linux, FreeBSD, virtuellen Maschinen, Kubernetes und Docker.
Vier Ebenen, auf denen ein Cluster angreifbar ist. Die oberste prüfen die meisten Teams. Die drei darunter selten.
Bekannte Schwachstellen in Paketen, geprüft vor dem Ausrollen.
Spuren, die ein Angreifer im laufenden Container hinterlässt.
authorized_keys, Cronjobs, systemd-Units, sudoers, setuid-Programme und offene Sockets.
Jeder Knoten wird beim Start über SecureBoot und TPM-2.0-Attestierung geprüft. Danach spricht AuraCore mit ihm nur über mTLS.
Wer in einen Container gelangt, will auf den Host. Dort übersteht ein Zugang jedes neue Deployment.
Ohne Prüfung zur Laufzeit
Das neue Image ist sauber. Der Node darunter gehört weiter dem Angreifer.
Mit AuraCore
Die Hintertür bleibt nicht unbemerkt, und der Node ist vom Netz.
Beispielhafter Verlauf, vereinfacht.
Viele Agenten auf Servern öffnen einen Fernwartungskanal mit Root-Rechten. Wird die Verwaltung des Herstellers übernommen, steht dieser Kanal dem Angreifer offen, auf jedem System gleichzeitig. AuraCore kennt keine offene Shell. Es führt ausschließlich signierte Befehle aus einer geschlossenen Befehlsliste aus.
AuraCore bindet Ihre vorhandenen Systeme in ein geprüftes Netz ein und zeigt, was dort läuft.
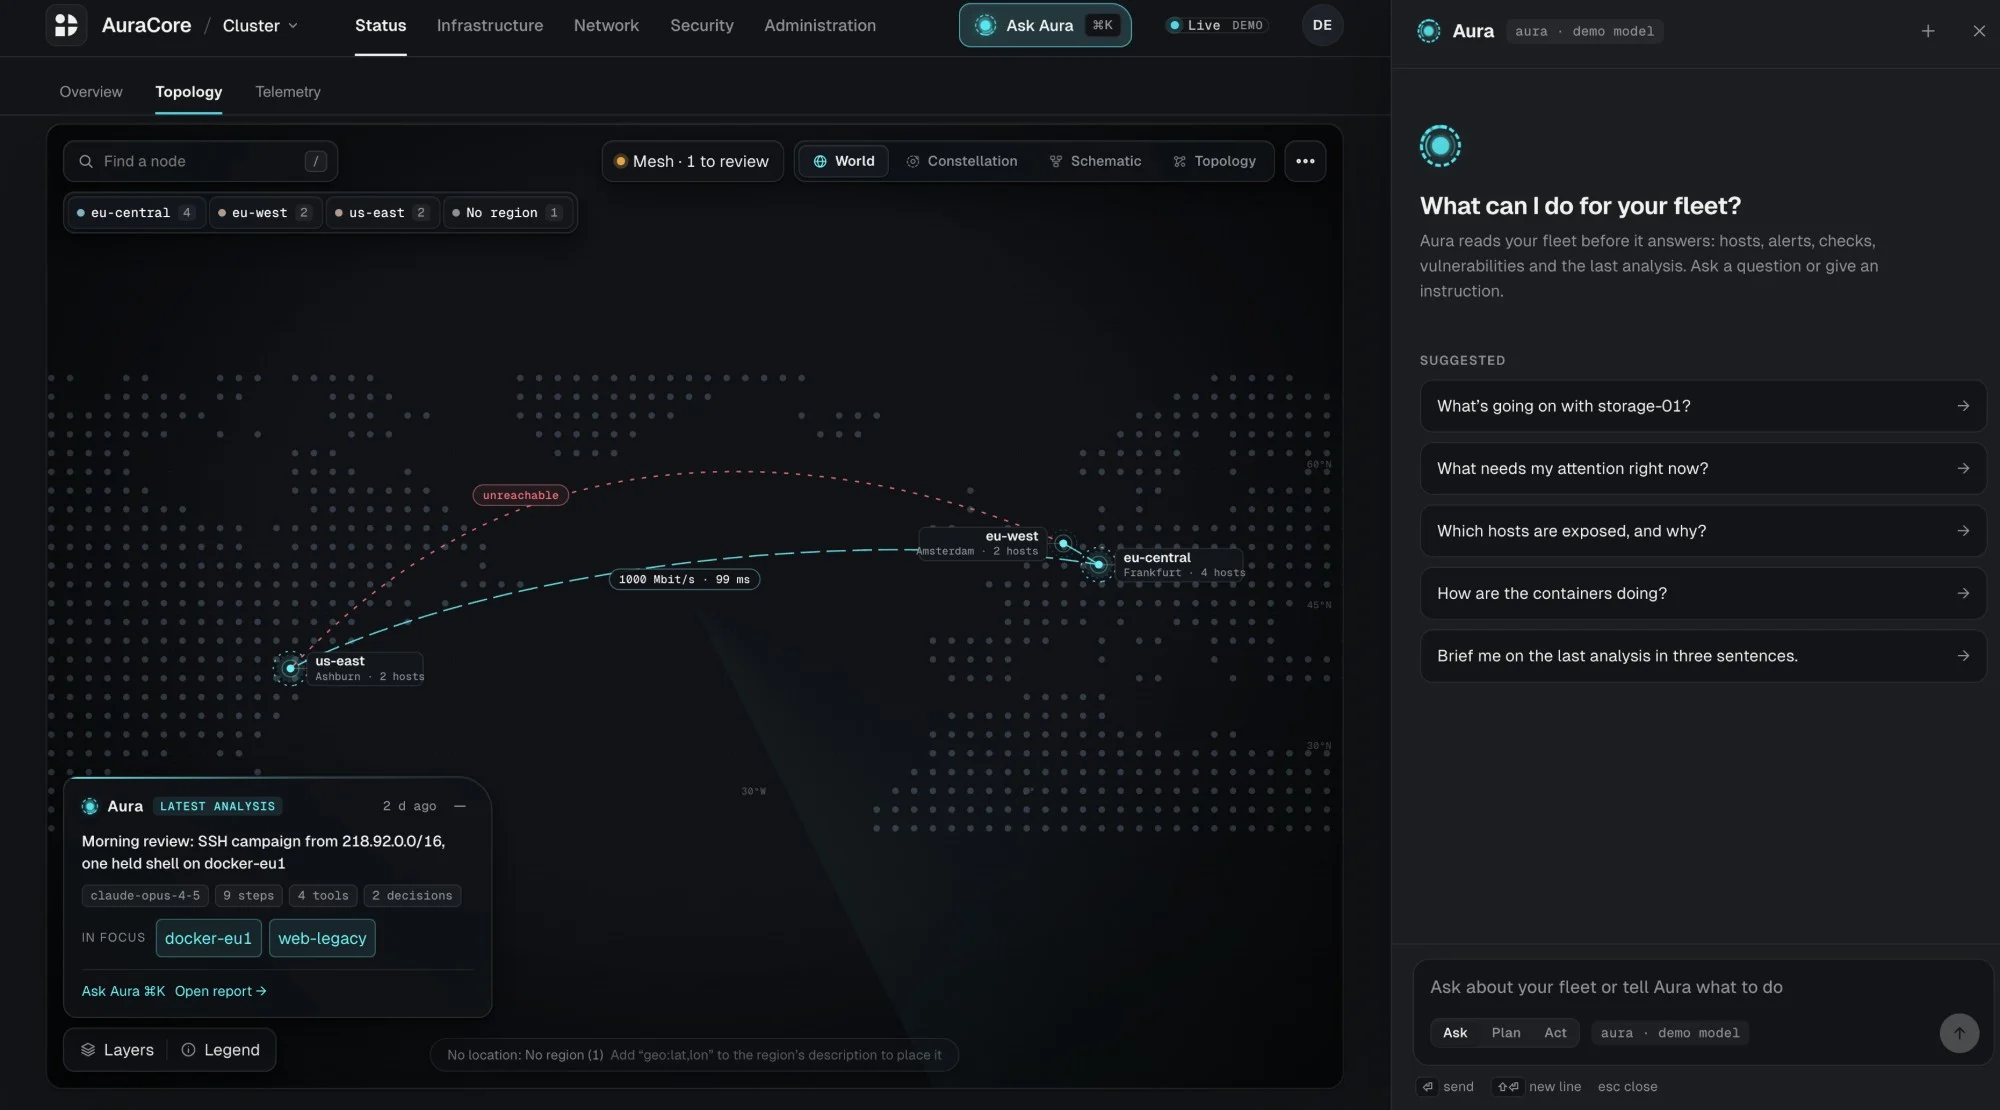
AuraCore zeigt Ihre Standorte und Verbindungen auf einer Karte. Rechts beantwortet Aura Fragen zu Ihren Systemen.
AuraCore kontrolliert die Hosts unter Ihren Containern fortlaufend auf authorized_keys, Cronjobs, systemd-Units, sudoers-Regeln, setuid-Programme und offene Sockets.
Erkennt AuraCore eine Hintertür oder eine kritische Schwachstelle, isoliert es das System oder spielt nach einem Probelauf ein signiertes Update ein.
AuraCore setzt auf den Systemen auf, die Sie bereits betreiben. Es braucht keine neuen Server und keinen Umbau.
AuraLink hält die Sicherungen Ihrer Datenbanken und Zustandsdaten gesperrt im eigenen Rack, damit Sie nach einem Vorfall sauber wiederanlaufen.
Nein, es ergänzt ihn. Der Image-Scan prüft vor dem Ausrollen, ob ein Image bekannte Schwachstellen enthält. AuraCore prüft danach, im laufenden Betrieb, ob sich auf Nodes, Hosts und in Containern jemand eingenistet hat.
Nein. AuraCore setzt auf den Systemen auf, die Sie bereits betreiben: Linux, FreeBSD, virtuelle Maschinen, Kubernetes und Docker.
Es isoliert das betroffene System oder spielt nach einem Probelauf ein signiertes Sicherheits-Update ein. Wer zunächst nur beobachten will, betreibt AuraCore im Read-Only-Modus: Dann meldet es an Ihr SIEM und informiert Ihr SOC, ohne selbst einzugreifen.
Den Zuschnitt bestimmen Ihre Infrastruktur und Ihre Standorte. Sie buchen direkt bei Identiqa oder über Ihren bestehenden Vertrag bei Amazon Web Services, Google Cloud oder Microsoft Azure.
Architekturgespräch & Beratung